Stand: August 2026. Dieser Beitrag erklärt die Praxis, ist aber keine Rechtsberatung.
Für die meisten Handwerksbetriebe ist Datenschutz „dieses Cookie-Banner-Ding“ auf der eigenen Website. Das ist der kleinste Teil. Der große Teil sitzt in deinem Büro: in den Kundenadressen, den Stundenzetteln, den Krankmeldungen und den Rechnungen aus den letzten zehn Jahren. Und über diesen Teil entscheidet nicht dein Webdesigner, sondern die Software, in der diese Daten liegen.
Dieser Beitrag zeigt, welche Pflichten dich als Betrieb wirklich treffen, wo es in der Praxis klemmt – und was eine Software können muss, damit du sie erfüllen kannst.
Du bist Verantwortlicher, nicht dein Softwareanbieter
Das ist die Grundlage, und sie wird oft verwechselt. Wer über Zweck und Mittel einer Datenverarbeitung entscheidet, ist Verantwortlicher im Sinne der DSGVO. Du entscheidest, welche Kunden du erfasst, wie lange du Daten hältst und wer im Team worauf zugreift. Dein Softwareanbieter stellt nur das Werkzeug.
Praktisch heißt das: Verlangt ein Kunde Auskunft, musst du antworten. Passiert eine Panne, musst du melden. Fehlt ein Vertrag mit deinem Anbieter, ist deine Verarbeitung nicht rechtskonform – nicht seine. Die Haftung wandert nicht mit den Daten in die Cloud.
Welche Daten in deinem Betrieb wirklich anfallen
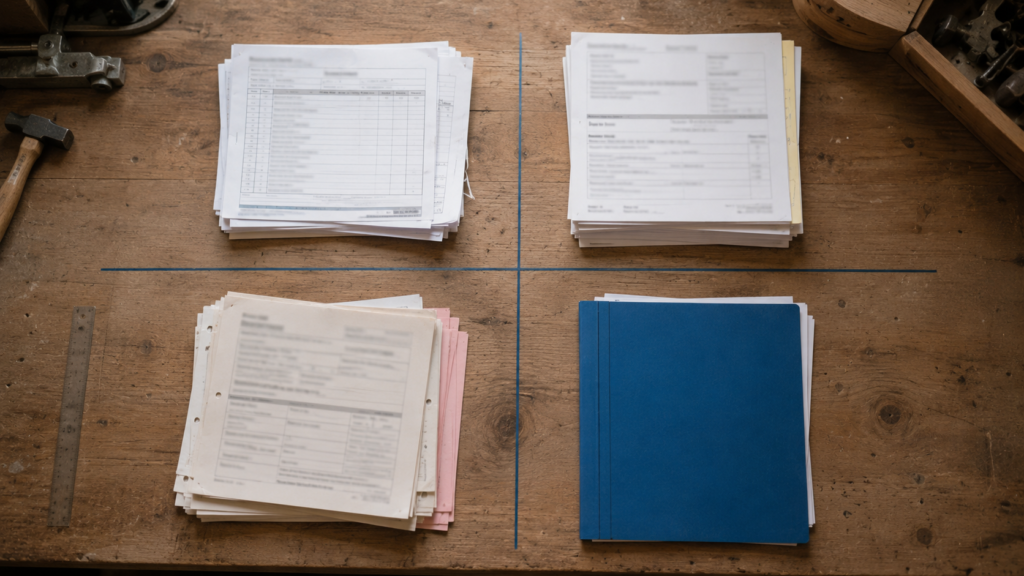
Personenbezogene Daten sind mehr, als die meisten vermuten. Vier Gruppen kommen in jedem Betrieb vor:
1. Deine Mitarbeiter
Der heikelste Bereich. Stammdaten, Bankverbindung, Sozialversicherungsnummer, Arbeitszeiten, Urlaub, Krankmeldungen, Abmahnungen, Führerscheinkontrolle, bei Fahrzeugen mit Ortung auch Standortdaten. Hier gilt neben der DSGVO zusätzlich § 26 BDSG.
2. Deine Kunden und deren Ansprechpartner
Bei Privatkunden ist alles personenbezogen. Bei Firmenkunden ist die GmbH als solche keine Person – ihr Bauleiter mit Handynummer und Diensthandy-Standort aber sehr wohl. Dazu kommen Notizen: „Kunde zahlt schlecht“ ist eine Bewertung einer Person, und sie fällt unter das Auskunftsrecht.
3. Deine Lieferanten und Nachunternehmer
Dieselbe Logik. Ansprechpartner, Telefonnummern, Konditionen, Gesprächsnotizen.
4. Bewerber
Der am häufigsten übersehene Bereich. Bewerbungsunterlagen enthalten regelmäßig Gesundheitsdaten, Fotos und Angaben zur Familie. Nach einer Absage dürfen sie nur so lange aufbewahrt werden, wie Ansprüche nach dem AGG drohen – zwei Monate Klagefrist plus Puffer, üblicherweise sechs Monate. Danach: löschen. Der Stapel im Schrank und der Ordner im Mailpostfach sind beide gemeint.
Drei Grundsätze, aus denen sich fast alles ergibt
Art. 5 Abs. 1 DSGVO enthält die Sätze, auf die sich am Ende jede Diskussion zurückführen lässt:
- Zweckbindung: Daten werden für einen festgelegten Zweck erhoben und nicht einfach anderweitig weiterverwendet. Die Telefonnummer aus dem Auftrag ist nicht automatisch eine Nummer für Werbeanrufe.
- Datenminimierung: Erhoben wird, was für den Zweck erforderlich ist – nicht, was das Formular hergibt. Für einen Kostenvoranschlag brauchst du kein Geburtsdatum.
- Speicherbegrenzung: Daten werden gelöscht, sobald der Zweck entfällt. Genau hier fängt der Ärger an.
Der Konflikt, an dem in der Praxis alle scheitern
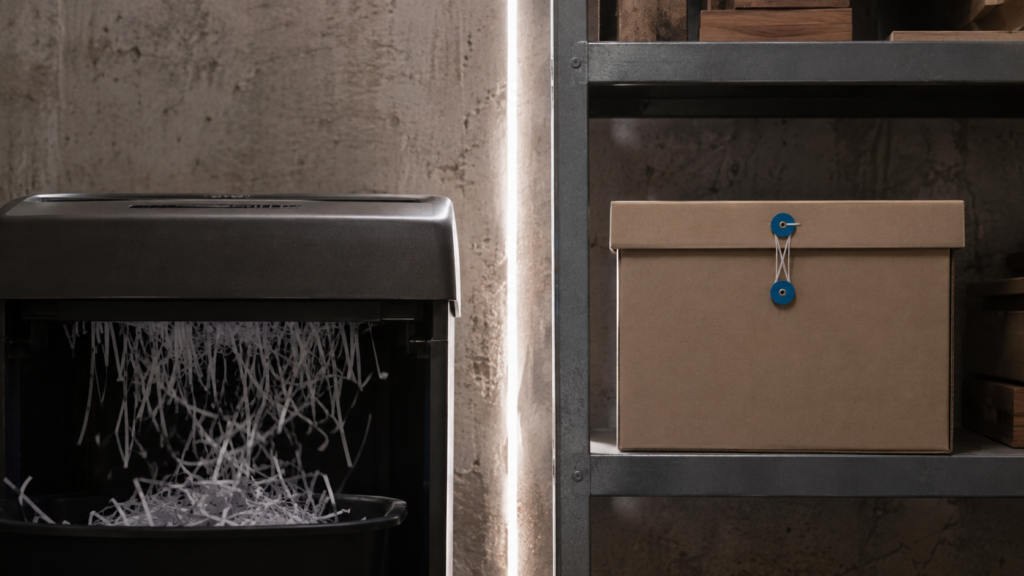
„Bitte löschen Sie alle meine Daten.“ Dieser Satz bringt Betriebe regelmäßig in eine Zwickmühle, weil zwei Gesetze in verschiedene Richtungen ziehen:
- Die DSGVO gibt deinem Kunden ein Recht auf Löschung (Art. 17).
- Die Abgabenordnung verpflichtet dich, seine Rechnung zehn Jahre aufzubewahren (§ 147 AO).
Beides gleichzeitig geht nicht. Wer trotzdem löscht, verletzt seine steuerlichen Pflichten und zerstört seine eigene Buchführung. Wer die Löschung mit „geht nicht“ abbügelt, verletzt die DSGVO – zumindest teilweise.
So löst man ihn richtig
Nicht durch eine Entscheidung, sondern durch eine Unterscheidung. Art. 17 Abs. 3 lit. b nimmt ausdrücklich Verarbeitungen aus, zu denen du gesetzlich verpflichtet bist. Die Rechnung bleibt also – und du musst dem Kunden das auch so erklären dürfen. Für alles, was nicht unter eine Aufbewahrungspflicht fällt, gilt der Löschanspruch weiter.
Und für den Datensatz selbst sieht die DSGVO einen Mittelweg vor, den kaum jemand nutzt: die Einschränkung der Verarbeitung nach Art. 18. Der Kunde wird gesperrt, seine Personenbezüge werden anonymisiert, die Belege bleiben inhaltlich unverändert – und Werbung geht keine mehr raus. Das ist die saubere Antwort auf ein Löschverlangen bei einem Bestandskunden mit Rechnungshistorie.
Praktisch heißt das für deine Software: Sie muss drei Dinge auseinanderhalten können – was gelöscht werden darf, was gesperrt werden muss und was inhaltlich unangetastet bleibt. Ein einzelner „Kunde löschen“-Knopf, der alles wegräumt, ist dabei keine Hilfe, sondern ein Risiko.
Zwei Datenarten, bei denen es schnell teuer wird
Die Krankmeldung
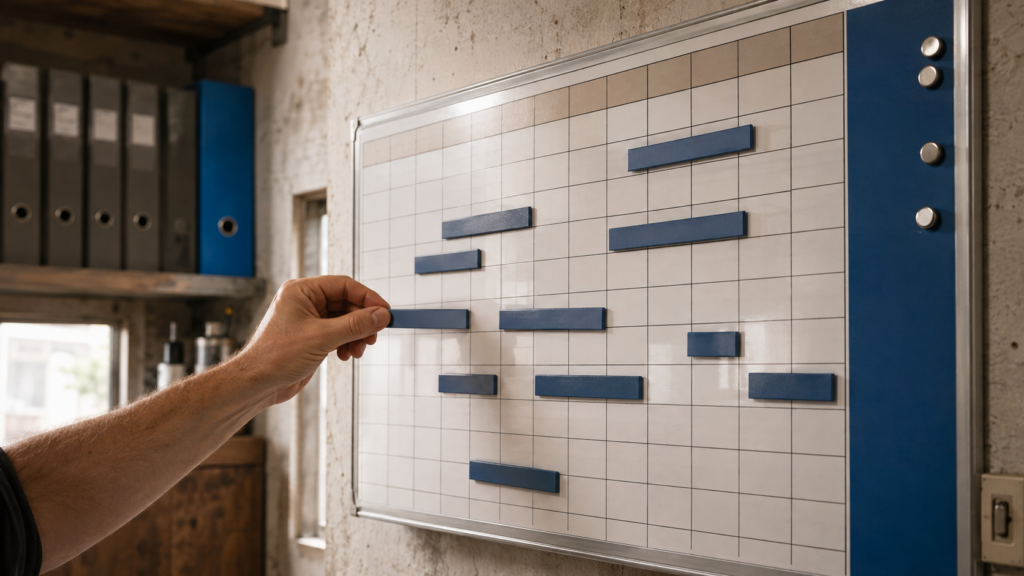
Dass jemand krank ist, ist ein Gesundheitsdatum und fällt unter Art. 9 DSGVO – die besonderen Kategorien mit dem strengsten Schutz. Die Diagnose geht dich ohnehin nichts an; sie darf gar nicht erfasst werden. Aber selbst die bloße Tatsache darf nur so weit sichtbar sein, wie es für die Personalplanung nötig ist.
Der Fehler steckt fast immer im Detail: Wenn deine Einsatzplanung „Urlaub“ und „krank“ mit verschiedenen Farben anzeigt, sieht die ganze Belegschaft, wer krank ist. Und wenn nur „Urlaub“ ausgewiesen wird und der Rest „abwesend“ heißt, ist der Rest durch Ausschluss trotzdem erkennbar. Sauber wird es erst, wenn beides in der Übersicht eine gemeinsame Gruppe bildet und der Grund nur mit ausdrücklicher Berechtigung sichtbar ist.
Standortdaten
Ortung von Fahrzeugen oder Zeiterfassung mit GPS-Stempel ist zulässig – aber nicht grenzenlos. Zur Disposition und zum Nachweis von Fahrzeiten: in der Regel ja. Zur Verhaltens- und Leistungskontrolle: nein. Eine Einwilligung des Mitarbeiters trägt hier selten, weil im Beschäftigungsverhältnis die geforderte Freiwilligkeit schwer zu begründen ist. Und gibt es einen Betriebsrat, ist die Mitbestimmung nach § 87 Abs. 1 Nr. 6 BetrVG zwingend.
Faustregel: Erfasse den Standort zum Zeitpunkt der Buchung, nicht dauerhaft. Ein Bewegungsprofil über den Arbeitstag brauchst du nicht – und mit ihm handelst du dir das Problem erst ein.
Das Auskunftsersuchen – und warum die Frist so knapp ist
Jede Person kann von dir verlangen zu erfahren, welche Daten du über sie verarbeitest. Antworten musst du binnen eines Monats. Und die Auskunft ist mehr als eine Liste: Zwecke, Empfänger, Speicherdauer, Herkunft und der Hinweis auf die weiteren Betroffenenrechte gehören dazu.
Jetzt die unangenehme Realität: Solche Anfragen kommen in der Praxis selten von neugierigen Kunden. Sie kommen von gekündigten Mitarbeitern und von Kunden im Streit – als Druckmittel, oft parallel zu einer Klage. Genau dann hast du am wenigsten Zeit.
Ohne Software heißt das: Kundenstamm, Angebote, Rechnungen, Projekte, E-Mails, Notizen und Zeiterfassung einzeln durchgehen und dabei aufpassen, dass keine Daten Dritter mitgehen. Das schafft niemand nebenbei in der Hochsaison. Deshalb ist der Auskunftsbericht auf Knopfdruck kein Komfort, sondern die einzige realistische Art, die Frist zu halten.
Warum dein Softwareanbieter einen Vertrag stellen muss
Sobald Daten deiner Kunden oder Mitarbeiter bei einem Dienstleister liegen, schreibt Art. 28 DSGVO einen Vertrag vor – die Auftragsverarbeitung. Das betrifft nicht nur die Branchensoftware, sondern auch Cloud-Speicher, Newsletter-Werkzeug, Lohnbüro und den IT-Dienstleister mit Fernwartungszugang.
Ein brauchbarer Vertrag stellt der Anbieter selbst, und er hat mindestens diese Anlagen dabei:
- eine Beschreibung der technischen und organisatorischen Maßnahmen,
- eine vollständige Liste der Unterauftragsverarbeiter mit Verarbeitungsort,
- eine Zusage, wie und wann er dich bei einer Datenpanne informiert,
- eine Regelung, was am Vertragsende mit deinen Daten passiert.
Woran du einen unbrauchbaren erkennst: wenn er dir gar nicht angeboten wird, wenn die Dienstleisterliste fehlt oder „auf Anfrage“ lautet, oder wenn die Maßnahmenbeschreibung nur aus Werbesätzen besteht. Eine ehrliche Beschreibung nennt auch Grenzen – etwa, dass die Mandantentrennung logisch und nicht physisch ist. Wer keine Grenzen nennt, hat entweder nicht nachgesehen oder verschweigt sie.
Was das für die Auswahl deiner Software heißt
Sechs Fragen, die du jedem Anbieter stellen solltest – und die du erstaunlich oft nicht beantwortet bekommst:
- Wo liegen die Daten? Server, Backups und – neuerdings wichtig – die KI-Funktionen. Ein deutscher Server nützt wenig, wenn jede KI-Anfrage in die USA geht.
- Bekomme ich einen AVV, ohne danach fragen zu müssen? Mit Anlagen.
- Kann ich eine Auskunft nach Art. 15 erzeugen? Auf Knopfdruck, über alle Bereiche, nicht als Datenbankexport.
- Unterscheidet das System Löschen und Sperren? Wenn nicht, kannst du weder das eine noch das andere richtig machen.
- Wie sind Krankmeldung und Standort geschützt? Wer sieht was – und ist der Grund durch Ausschluss erkennbar?
- Wird die Wiederherstellung der Sicherung getestet? Und wie oft? Eine nie zurückgespielte Sicherung ist eine Vermutung, keine Maßnahme.
Das Wichtigste in Kürze
- Verantwortlich bist du, nicht dein Anbieter – die Haftung wandert nicht in die Cloud.
- Bewerberunterlagen sind der am häufigsten übersehene Datenbestand. Sechs Monate, dann weg.
- Rechnungen dürfen nicht gelöscht werden. Der richtige Weg ist Sperren und Anonymisieren nach Art. 18.
- Bei Krankmeldungen zählt nicht nur, was dasteht, sondern auch, was sich durch Ausschluss erschließen lässt.
- Auskunftsersuchen kommen im Streitfall – mit einem Monat Frist. Ohne Software wird das eng.
- Kein AVV heißt: Deine Nutzung ist nicht rechtskonform. Nicht die deines Anbieters.
Mehr dazu, wie WOODPLAN diese Punkte umsetzt, steht auf der Seite Datenschutz & DSGVO.